
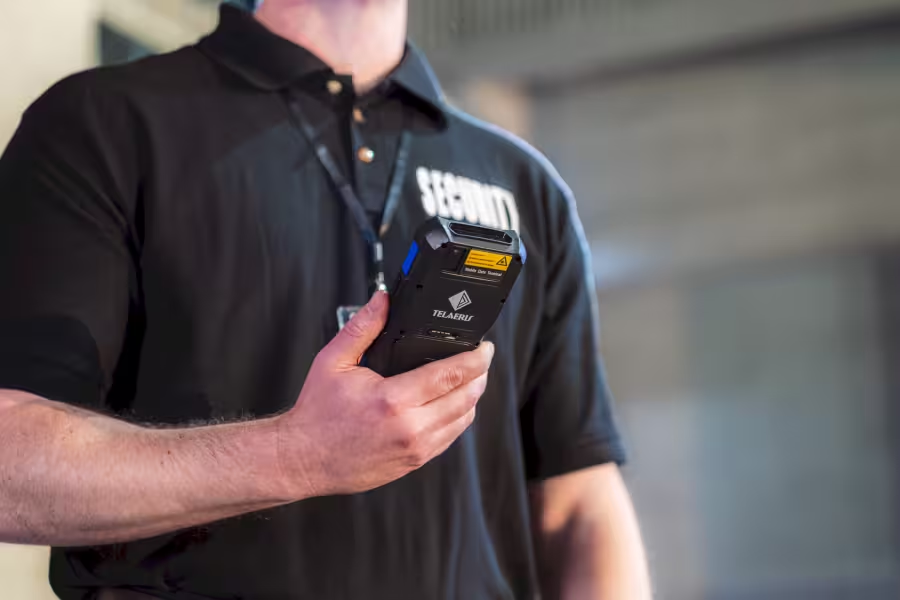
Camera, định vị vị trí và kết nối không dây đều là những công nghệ được sử dụng để tăng cường an ninh vật lý và kiểm soát truy cập. Tuy nhiên, trong môi trường đòi hỏi an ninh cao, chính những công nghệ này lại có thể gây hại. cấm trên các thiết bị di động để giảm nguy cơ thông tin nhạy cảm bị ghi âm hoặc thu thập bởi các đối tượng xấu.
Telaeris có kinh nghiệm sâu rộng trong việc triển khai các thiết bị đọc thẻ cầm tay trong môi trường có yêu cầu đặc biệt. Các thiết bị XPressEntry XPID nổi tiếng với nhiều tính năng, bao gồm chức năng ngoại tuyến, thiết kế chắc chắn, GPS, v.v. Nhưng bài viết này đề cập đến một thiết bị đọc cầm tay chuyên dụng hơn, được loại bỏ khả năng liên lạc để sử dụng trong các cơ sở an ninh cao. Các thiết bị đọc di động này, được gọi là... Không có liên lạc or Không giao tiếp Các thiết bị này được thiết kế đặc biệt để kiểm soát truy cập ngoại tuyến.
Đầu đọc thẻ di động không cần kết nối mạng là gì?
Các thiết bị đọc thẻ không có khả năng giao tiếp (No-Comm) có khả năng giao tiếp hạn chế hoặc không có khả năng giao tiếp. Điều này bao gồm các tính năng như Wi-Fi, Bluetooth, sóng di động và camera. Các tính năng này bị vô hiệu hóa bằng cách loại bỏ phần cứng hoặc hạn chế phần mềm, tùy thuộc vào yêu cầu của cơ sở. Kết quả là một thiết bị đọc thẻ cầm tay ngoại tuyến không thể truyền hoặc nhận tín hiệu không dây.
Ở cấp độ phần cứng, các thành phần có thể được tháo rời khỏi thiết bị, loại bỏ các rủi ro bảo mật mà những khả năng này có thể gây ra:
- Bluetooth
- Wi-Fi
- Giao tiếp di động
- Máy ảnh
- Chức năng GPS
Ở cấp độ phần mềm, các nền tảng Quản lý thiết bị di động (MDM) như SOTI hoặc Microsoft Intune cho phép quản trị viên quản lý và hạn chế chức năng của thiết bị một cách chi tiết hơn, ví dụ như:
- khóa thiết bị vào một ứng dụng cụ thể
- tắt khả năng kết nối mạng
- Vô hiệu hóa camera, USB và các thành phần phần cứng khác.
Việc phân biệt giữa cấu hình phần cứng và phần mềm rất quan trọng vì các cơ sở bảo mật cao nhất có những quy định yêu cầu phải gỡ bỏ hoàn toàn phần cứng, chứ không chỉ vô hiệu hóa ở cấp độ phần mềm.
Máy đọc thẻ cầm tay không cần kết nối mạng hoạt động như thế nào?
Các thiết bị XPID No-Comm đồng bộ với hệ thống kiểm soát truy cập của cơ sở khi được đặt vào đế sạc có kết nối Ethernet. Tất cả danh sách kiểm soát truy cập và quyền hạn mới nhất được tự động cập nhật lên thiết bị cầm tay, và mọi hoạt động của thẻ được ghi lại khi ngoại tuyến — có dấu thời gian và được lưu vào bộ nhớ đệm cục bộ — sẽ được tải lên lại hệ thống kiểm soát truy cập.
Các thiết bị đọc cầm tay không cần kết nối mạng (Secure No-Comm Handheld Readers) cần thiết ở những nơi nào?
Các cơ sở yêu cầu thiết bị ngoại tuyến thường xử lý thông tin nhạy cảm, tài liệu mật hoặc cơ sở hạ tầng trọng yếu. Chúng hoạt động theo các quy định chính thức về loại thiết bị nào được phép sử dụng tại chỗ. Một số khu vực có thể phải tuân thủ các quy tắc nghiêm ngặt hơn những khu vực khác, ví dụ như phòng họp hội đồng quản trị, phòng viễn thông hoặc phòng máy chủ, hoặc các khu vực lưu trữ hoặc xử lý thông tin tình báo tối mật.
Một số ví dụ về các cơ sở có an ninh cao bao gồm:
- Các tòa nhà chính phủ có an ninh cao
- Cơ sở quân sự/quốc phòng
- SCIF (Cơ sở thông tin mật được phân loại)
- Nhà máy điện hạt nhân
- Trung tâm dữ liệu an toàn
- Cơ sở cải huấn
- Phòng thí nghiệm kỹ thuật hàng không vũ trụ và ô tô
Các tổ chức này thường yêu cầu các thiết bị kiểm soát truy cập di động, nhưng không muốn gặp phải các rủi ro bảo mật tiềm tàng liên quan đến công nghệ truyền thông không dây. Cấu hình thiết bị No-Comm cho phép các cơ sở duy trì hoạt động bảo mật di động trong khi vẫn tuân thủ các quy định.
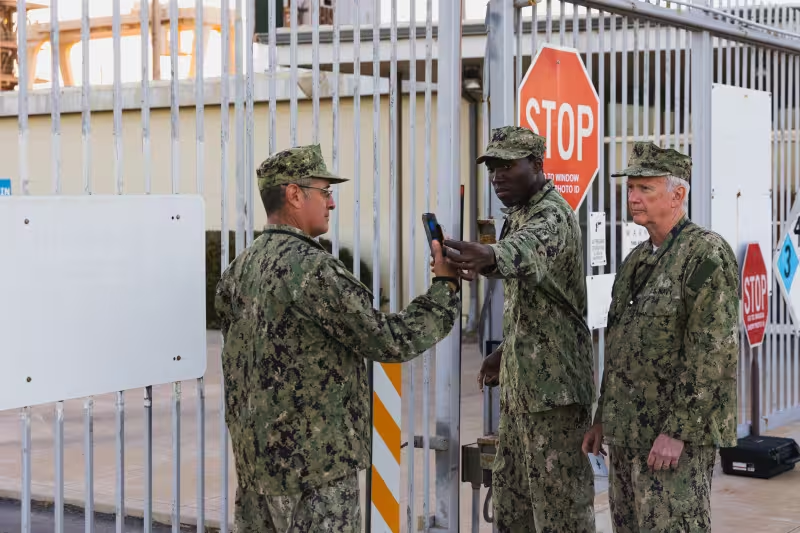
Các trường hợp sử dụng phổ biến cho đầu đọc cầm tay không cần kết nối mạng
Máy đọc thẻ cầm tay có thể được sử dụng cho nhiều ứng dụng kiểm soát ra vào và an ninh. Một vài ví dụ bao gồm việc đảm bảo người được phép vào một khu vực, theo dõi sự di chuyển của nhân viên ra vào khu vực và kiểm tra ngẫu nhiên nhân viên trong các khu vực an ninh cao.
Các ứng dụng bổ sung của đầu đọc thẻ không dây an toàn bao gồm:
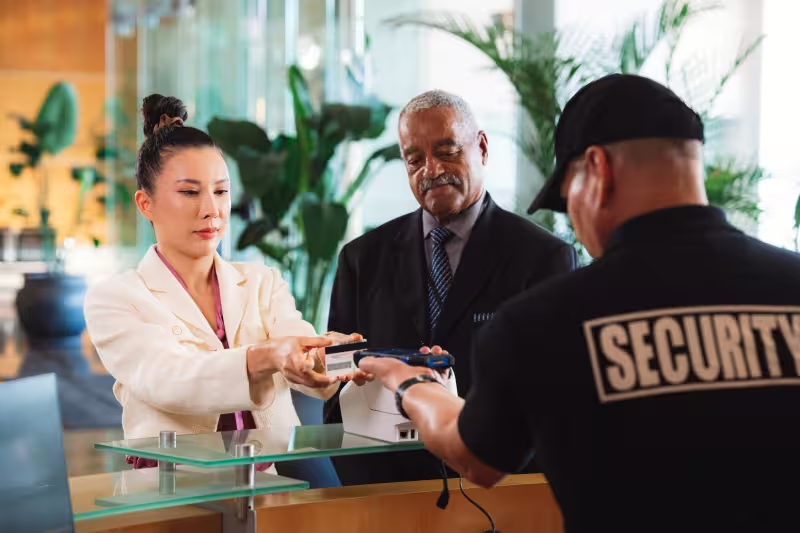
- Xác thực thẻ cầm tay
- Tại các điểm kiểm soát ra vào hoặc để xác minh thông tin an ninh.
- Nhân viên an ninh có thể xác nhận trực quan danh tính và quyền truy cập của một người, với tên và ảnh của họ hiển thị trên màn hình thiết bị.
- Theo dõi ra vào
- Tại những khu vực không có hoặc không khả thi lắp đặt thiết bị đọc cố định, và việc theo dõi sự hiện diện theo thời gian thực là một yêu cầu cần thiết.
- Tập hợp khẩn cấp
- Quét thẻ nhân viên tại các điểm tập trung để điểm danh.
- Hãy biết ai an toàn và ai vẫn còn ở bên trong tòa nhà.
- Các thiết bị hoạt động dựa trên dữ liệu được lưu trữ cục bộ và không phụ thuộc vào kết nối mạng trực tiếp để hoạt động trong quá trình sơ tán.
- Lối vào cho xe cộ và cổng
- Các công trình bao gồm bãi đỗ xe nhiều tầng, xe đưa đón nhân viên hoặc nhà thầu, chốt bảo vệ và cổng ra vào.
- Quản lý khách tham quan hoặc nhà thầu
- Bất kỳ ai cần quyền truy cập tạm thời vào các khu vực cụ thể.
- Kiểm tra ngẫu nhiên thẻ an ninh nhân viên
- Trong các cơ sở lớn, việc quen biết tất cả mọi người là điều không thể.
Lợi ích của việc sử dụng đầu đọc kiểm soát truy cập chuyên dụng so với đầu đọc đơn giản không có màn hình nằm ở khả năng của phần mềm và khả năng xác minh thông tin nhận dạng nhân viên trực tiếp trên màn hình.
Nghiên cứu điển hình: Xác thực thẻ an ninh tại một cơ sở chính phủ châu Âu
Một tổ chức chính phủ châu Âu cần các thiết bị đọc thẻ cầm tay an toàn, hoạt động ngoại tuyến để theo dõi việc ra vào của nhân viên. Do các chính sách an ninh nghiêm ngặt tại cơ sở này, các khả năng liên lạc không dây như mạng di động, Wi-Fi, Bluetooth, GPS và camera bị cấm ở một số khu vực nhất định.
Trước đây, tổ chức này sử dụng các thiết bị từ một nhà cung cấp khác đã hết hạn sử dụng. Điều này dẫn đến nhu cầu cấp thiết phải mua các thiết bị thay thế được nâng cấp trong thời gian dự án nghiêm ngặt. Nhà tích hợp hệ thống an ninh của tổ chức đã đề xuất Telaeris làm giải pháp và nhanh chóng triển khai 50 đầu đọc cầm tay XPID200 No-Comm. XPressEntryPhần mềm XPressEntry đã tận dụng cơ sở dữ liệu hệ thống kiểm soát truy cập hiện có của cơ sở.Hỗ trợ khoảng 100,000 người sở hữu thẻ.
Với việc triển khai này, nhân viên an ninh có thể sử dụng thiết bị cầm tay để xác thực thông tin đăng nhập và quản lý việc ra vào tại nhiều điểm kiểm soát. Cấu hình không cần kết nối mạng đã mở rộng khả năng kiểm soát truy cập di động trên toàn bộ khu vực trong khi vẫn đáp ứng đầy đủ các hạn chế của thiết bị. Và bằng cách tích hợp với hệ thống kiểm soát truy cập hiện có, tổ chức chính phủ đã thay thế hiệu quả hệ thống cũ mà không cần bất kỳ thay đổi cơ sở hạ tầng đáng kể nào. Sau khi triển khai thành công, tổ chức này đang tìm cách mở rộng việc sử dụng XPressEntry trên 170 địa điểm thực tế.
Các triển khai XPressEntry tương tự với thiết bị XPID No-Comm đã được hoàn thành tại các cơ sở bí mật và địa điểm chính phủ trên khắp châu Âu, Trung Đông và Bắc Mỹ, giúp tăng cường theo dõi và điểm danh nhân sự, đồng thời đảm bảo tuân thủ các yêu cầu bảo mật thiết bị.
→ Tải xuống nghiên cứu trường hợp tại đây
Đầu đọc cầm tay không dây có phù hợp với cơ sở của bạn không?
Một điều cần lưu ý là tất cả thông tin kiểm soát truy cập được xử lý thông qua thiết bị cầm tay XPressEntry đều được mã hóa cả trong quá trình truyền tải và khi lưu trữ. Chúng tôi đã tiến hành kiểm thử xâm nhập (PEN) nhiều lần đối với máy chủ và hệ thống thiết bị cầm tay của mình bởi cả các chuyên gia bảo mật được chứng nhận của chính chúng tôi và của khách hàng. Chúng tôi đã chứng nhận nhiều hệ thống quản lý thiết bị di động (MDM) và tự xây dựng hệ thống của riêng mình. Quản lý thiết bị an toàn Hệ thống này cho phép khách hàng hạn chế việc sử dụng ứng dụng trên thiết bị cầm tay của chúng tôi. Telaeris rất coi trọng vấn đề an ninh mạng của bạn. Đối với hầu hết khách hàng của chúng tôi, điều này là đủ.
Tuy nhiên, có những trường hợp khách hàng của chúng tôi không chỉ muốn nhiều hơn mà còn muốn nhiều hơn nữa. nhu cầu hơn nữa. Các thiết bị XPressEntry No-Comm được chế tạo đặc biệt Dành cho các cơ sở có độ an ninh cao, bao gồm cả các địa điểm xa xôi với cơ sở hạ tầng hạn chế. Chúng có thể được cấu hình để đáp ứng các yêu cầu CNTT cụ thể của bạn và an ninh Các thiết bị này đáp ứng và có thể đọc tất cả các loại thông tin xác thực tiêu chuẩn, của chính phủ hoặc các loại thông tin xác thực cũ. Và vì không có kết nối không dây, nên không có nguy cơ rò rỉ thông tin vì các thiết bị No-Comm của chúng tôi được cấu hình để hoạt động độc lập và ngoại tuyến. Vì vậy, nếu bạn cần phải hoàn toàn chắc chắn 100% rằng không có sự rò rỉ thông tin nào qua mạng không dây, các thiết bị No-Comm của chúng tôi có thể là lựa chọn phù hợp dành cho bạn.
Nếu cơ sở của bạn đang tìm kiếm giải pháp kiểm soát truy cập di động có độ bảo mật cực cao, tích hợp với hệ thống kiểm soát truy cập hiện có hoặc hoạt động như một hệ thống độc lập, liên hệ với chúng tôi Tìm hiểu thêm về cấu hình giải pháp cầm tay không dây XPressEntry.
